
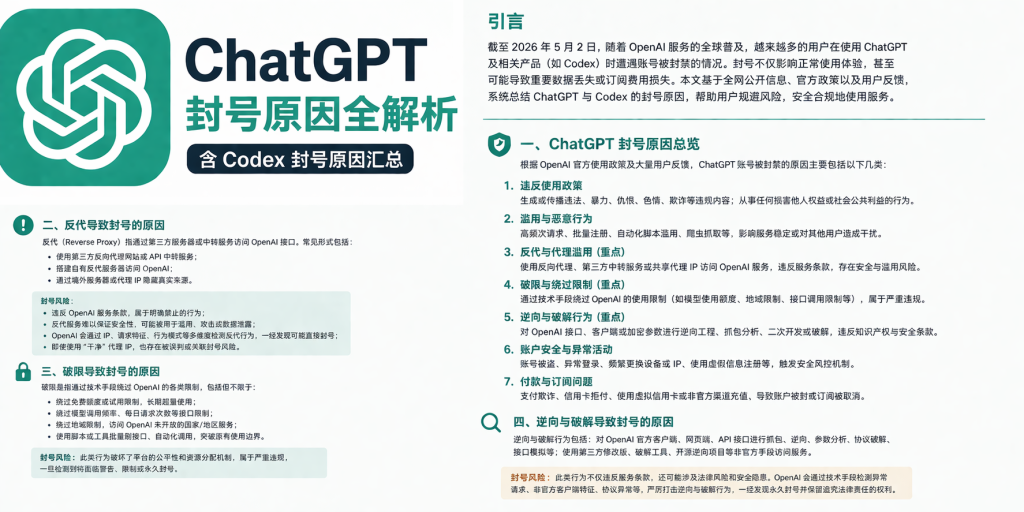
截至 2026 年 5 月,ChatGPT、OpenAI API 以及 Codex 已经成为很多个人用户、开发者和企业团队的常用工具。但随着使用人数增加,账号被警告、限制、暂停或封禁的情况也越来越常见。很多人以为“只要不是恶意使用就不会封号”,实际上并不准确。OpenAI 官方帮助中心明确说明,账号被停用通常与违反使用政策、违反服务条款、安全风险、重复违规、未完成身份或年龄验证等因素有关。
一、违反 OpenAI 使用政策
最常见的封号原因,是用户使用 ChatGPT 或 API 生成、传播或协助生成违反政策的内容。OpenAI 使用政策要求用户不得将服务用于威胁、骚扰、仇恨、暴力、自残、武器、违法活动、恶意网络行为、诈骗、垃圾信息、侵犯知识产权、操纵欺骗他人等用途。官方政策还明确提到,规避规则和安全保护措施可能导致失去系统访问权限或遭受其他处罚。
这意味着,如果账号长期用于生成诈骗话术、钓鱼邮件、恶意代码、攻击脚本、绕过平台审核的内容、未成年人不当内容、仇恨或骚扰内容,即使不是每一次请求都会立刻封号,也可能被系统记录为高风险行为。多次触发后,账号可能先收到警告,之后被限制功能,严重时会被永久停用。
二、破限、绕过安全机制与“越狱”提示
所谓“破限”“越狱”“解锁限制”“无视规则”等行为,是非常高风险的封号原因。OpenAI 帮助中心在账号警告说明中提到,如果用户试图绕过内置安全过滤器、内容限制,或利用平台漏洞生成不允许的内容,账号可能收到警告;持续违规可能导致进一步限制或永久停用。
常见高风险行为包括:使用“忽略之前所有规则”“模拟无限制模型”“进入开发者模式”“解除安全限制”等提示词诱导模型输出违规内容;反复测试模型安全边界;批量构造敏感提示词进行对抗;利用插件、脚本或第三方工具绕过官方审核。需要注意的是,研究模型安全、红队测试或漏洞报告必须遵守官方授权与披露流程。未经授权的大规模安全测试、绕过保护措施或传播可复用的破限方法,都可能被视为滥用。
三、反代、共享账号与 API Key 滥用
“反代”是很多用户关心的封号重点。这里要区分两种情况:一种是开发者把 API 请求安全地放在自己的后端服务器中转,以避免密钥暴露;这种做法本身通常是安全实践。OpenAI 的 API Key 安全建议也明确提醒,不应把密钥放在浏览器或移动端等客户端环境,请求应通过自己的后端服务器路由,以保护密钥安全。
真正高风险的是另一类“非官方反代”:公开搭建中转站、共享或售卖他人账号/API Key、用反代隐藏真实访问来源、为不受支持地区提供访问、绕过额度限制、绕过访问限制、把官方服务包装成第三方服务再次分发。这类行为可能同时触发服务条款、地区政策、账号共享政策和安全风控。OpenAI 账号共享政策说明,账号是给创建账号的个人使用的,共享登录凭据会带来安全风险,也会增加违规和滥用风险。
四、逆向工程、抓包、破解客户端和接口模拟
逆向也是明确的高风险行为。OpenAI 服务条款写明,用户不得试图或协助他人逆向工程、反编译,或发现服务、模型、算法、系统的源代码或底层组件;也不得自动或程序化提取数据或输出,不得绕过速率限制、访问限制、安全缓解措施或保护措施。
因此,针对 ChatGPT 网页端、客户端、API 或 Codex 的抓包分析、协议破解、接口模拟、私有接口调用、非官方客户端批量调用、绕过登录验证、绕过风控、提取模型输出数据训练竞品模型等行为,都可能导致账号异常。即使某些工具宣称“免费”“稳定”“免登录”“不限量”,背后如果依赖共享 Key、盗用凭据、破解接口或反向代理,同样会把使用者的账号和支付信息置于风险之中。
五、不受支持地区、异常支付与地区访问风险
地区限制也是账号被封的重要原因。OpenAI 帮助中心说明,从不受支持的国家或地区访问,或向这些地区提供 ChatGPT 或 OpenAI API 访问,可能导致账号被封禁或暂停;使用不在受支持国家和地区名单内的付款方式,也会导致被禁止使用服务。
这也是很多反代站、共享站、代充服务和虚拟卡服务容易出问题的原因。账号登录 IP、付款方式、账单地址、设备环境、使用行为之间如果长期不一致,可能被识别为异常。频繁更换 IP、多人共用账号、短时间跨地区登录、使用来源不明的充值渠道,都可能触发安全风控。
六、Codex 为什么也会封号?
Codex 与 ChatGPT 账号体系高度相关。OpenAI 帮助中心说明,Codex 是 ChatGPT 账号的一部分,使用 ChatGPT 登录信息;某些 Codex 云端功能必须通过 ChatGPT 登录,不能只依赖 API Key 完成资格验证。
Codex 的封号原因除了继承 ChatGPT 和 OpenAI API 的通用政策外,还包括更典型的开发者风险。例如,使用 Codex 编写恶意软件、钓鱼工具、漏洞利用脚本、未授权扫描工具、数据窃取脚本,或让 Codex 协助攻击他人系统,都可能违反 OpenAI 对恶意网络活动、破坏他人系统、侵犯知识产权等方面的限制。
此外,Codex 具有本地代码读取、修改和运行能力。官方文档说明,Codex CLI 可以在终端中读取、修改并运行所选目录中的代码;本地 Codex 默认使用沙盒和审批策略来限制可访问范围、网络访问和命令执行。 如果用户故意绕过这些安全控制,强行让 Codex 执行高风险命令、访问无关敏感数据、上传密钥、绕过企业管理员策略,或者把 Codex 用于未授权项目,也可能引发账号、工作区或组织级别的限制。
七、异常使用、自动化滥用与额度风险
OpenAI 警告说明中还提到,自动化垃圾信息、钓鱼、欺骗活动、未经授权共享或滥用 API Key,以及异常或过量使用模式,都会引发合规关注。 对普通用户来说,最容易忽视的是“批量化”和“异常化”:短时间内大量请求、多个设备同时登录、多人共享一个 Plus/Pro 账号、脚本自动刷接口、频繁切换网络环境、账号突然产生不符合历史习惯的调用,都可能被系统判定为异常。
对于 API 用户,API Key 一旦泄露,攻击者可能用你的额度发起请求,造成意外扣费、数据泄露、额度耗尽,甚至让你的账号因他人的违规请求被牵连。OpenAI 建议为团队成员使用独立密钥,不共享个人 Key,并定期监控用量、轮换密钥。
八、如何降低被封风险?
第一,使用官方入口,不使用来源不明的反代站、共享账号、低价代充、破解客户端或非官方无限制工具。
第二,不尝试破限、越狱、绕过安全过滤器,也不要传播可复用的违规提示词。
第三,不逆向、不抓包破解、不模拟私有接口,不绕过速率限制和访问限制。
第四,API Key 只放在安全后端环境,不提交到代码仓库,不发给他人。
第五,Codex 只在自己有权限的代码库和环境中使用,保留沙盒、审批和网络控制,避免让它访问不必要的敏感信息。
第六,如果收到警告,应立即停止相关行为、检查账号活动、轮换密钥并按官方邮件或帮助中心流程申诉。
ChatGPT 与 Codex 封号并不是单一因素造成的,而是内容合规、账号安全、地区限制、支付风险、API 滥用、反代分发、破限越狱、逆向破解、Codex 高危代码用途等多种风险叠加的结果。最稳妥的做法,是坚持使用官方渠道、遵守服务条款与使用政策、保护好账号和 API Key,并把 AI 工具用于合法、授权、透明和负责任的场景。
当前还没有已通过审核的评论。